自译首发 安全人工智能系统开发指南——面向人工智能基础软件开发
引言
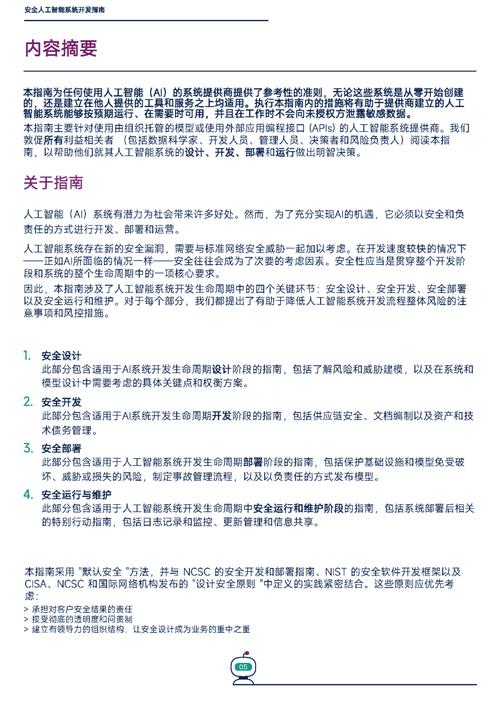
人工智能(AI)正以前所未有的速度融入社会各个层面,从医疗诊断到自动驾驶,从金融风控到内容生成。人工智能基础软件作为支撑AI模型训练、部署与运行的核心底座,其安全性直接关系到AI系统的可信度与可靠性。当前AI系统开发实践中,安全考量往往滞后于功能实现,导致漏洞频发、对抗攻击易发、数据泄露风险加剧。为此,我们参考国际通行的安全AI开发原则,结合人工智能基础软件的特点,自译并编写本指南,旨在为AI基础软件的开发者提供一套可操作的安全开发实践框架。
本指南聚焦于人工智能基础软件——即用于构建、训练、部署和管理AI模型的底层软件框架、库、运行时环境及工具链——的安全开发全生命周期。我们将从威胁建模、数据安全、模型安全、供应链安全、部署与运维安全以及治理与合规六个维度展开,并给出具体建议。
1. 安全需求与威胁建模
在项目启动阶段,开发团队应首先明确安全需求,并进行系统化的威胁建模。AI基础软件的威胁面远超传统软件,包括但不限于:数据投毒、模型逆向、对抗样本、后门植入、成员推理攻击、模型窃取以及供应链攻击。
建议采用结构化方法(如STRIDE或LINDDUN)对系统进行威胁建模。重点识别:
- 训练数据管道中的完整性威胁(如数据污染);
- 模型训练过程中的机密性威胁(如超参数泄露);
- 模型推理服务中的可用性与完整性威胁(如拒绝服务、对抗样本);
- 依赖库与框架的供应链威胁(如恶意包、版本漏洞)。
威胁建模结果应转化为具体的安全需求,并纳入开发计划。建议为每个安全需求定义可验证的验收标准。
2. 数据安全与隐私保护
数据是AI基础软件的“燃料”,也是攻击的主要目标。开发者应遵循数据最小化原则,仅收集和保留必要的训练数据。在数据采集、传输、存储和处理各环节实施加密与访问控制。
针对训练数据,建议:
- 对数据进行来源验证和完整性校验,防止投毒;
- 对敏感数据进行脱敏或差分隐私处理,降低成员推理攻击风险;
- 建立数据版本管理和审计日志,确保数据 lineage 可追溯;
- 在数据预处理管道中嵌入异常检测机制,及时发现异常样本。
对于模型训练中使用的隐私敏感数据,应考虑采用联邦学习、安全多方计算等隐私增强技术。需注意模型本身可能记忆训练数据,因此在模型发布前应进行隐私风险评估。
3. 模型安全与鲁棒性
模型是AI基础软件的核心资产,其安全性包括机密性(防窃取)、完整性(防篡改)和鲁棒性(抗对抗攻击)。
开发者应采取以下措施:
- 对抗训练:在训练过程中引入对抗样本,提升模型对对抗攻击的抵抗力;
- 模型水印:嵌入不可见水印以证明模型所有权,便于追踪窃取行为;
- 输入验证与过滤:在推理服务前端部署输入检测机制,拦截恶意或异常输入;
- 模型加密与混淆:对部署的模型进行加密或混淆处理,增加逆向工程难度;
- 后门检测:使用神经净化、异常检测等技术扫描模型是否被植入后门;
- 鲁棒性评估:在发布前对模型进行全面的对抗鲁棒性测试,并设定可接受的风险阈值。
4. 供应链安全
AI基础软件高度依赖开源框架(如TensorFlow、PyTorch)、第三方库和预训练模型。供应链攻击可能导致整个系统沦陷。
建议实施:
- 依赖管理:使用软件物料清单(SBOM)记录所有依赖及其版本,并持续监控漏洞信息;
- 来源验证:仅从可信来源获取依赖和预训练模型,验证数字签名和哈希值;
- 隔离构建:在隔离环境中构建和测试,防止恶意代码注入;
- 预训练模型审查:对引入的预训练模型进行安全扫描,检查是否包含后门或恶意代码;
- 供应链风险评估:定期对供应商和开源项目进行安全评估,建立应急响应计划。
5. 部署与运维安全
AI基础软件在部署和运维阶段面临新的安全挑战,如模型窃取、API滥用、拒绝服务等。
建议采取:
- 访问控制:对模型API实施严格的认证、授权和速率限制,防止未授权访问和滥用;
- 网络隔离:将模型训练环境与推理环境分离,限制横向移动;
- 运行时保护:部署入侵检测和异常行为监控,及时发现攻击迹象;
- 模型更新安全:建立安全的模型更新机制,确保更新包的完整性和真实性;
- 日志与审计:记录所有关键操作日志,并定期审计,确保可追溯性;
- 应急响应:制定针对AI安全事件的应急响应预案,包括模型下线、回滚和修复流程。
6. 治理与合规
安全AI开发需要组织层面的治理支撑。建议建立AI安全治理框架,明确角色与职责,并将安全活动融入DevOps流程(即DevSecOps)。
具体包括:
- 安全培训:对开发人员进行AI安全意识和技能培训;
- 安全评审:在关键里程碑进行安全评审,如设计评审、代码审计、渗透测试;
- 合规性检查:确保符合相关法律法规和标准(如GDPR、网络安全法、ISO/IEC 42001等);
- 持续监控与改进:建立安全度量指标,定期评估安全状况并持续改进;
- 透明度与文档:提供清晰的文档,说明系统的安全假设、限制和已知风险,便于用户和监管者理解。
安全人工智能系统开发并非一次性任务,而是一个持续的过程。人工智能基础软件作为AI生态的基石,其安全性需要从设计之初就予以考虑,并贯穿于开发、部署、运维的全生命周期。本指南提供的实践建议旨在帮助开发团队构建更安全、更可信的AI基础软件。随着攻击技术的演进,安全措施也需不断更新。我们鼓励开发者保持警惕,积极参与安全社区,共同推动AI安全最佳实践的普及。
(注:本指南为自译首发中文版,参考了国际通用安全AI开发指南的核心思想,并结合人工智能基础软件的特点进行了适当调整。具体实施时,请结合组织实际情况和相关法律法规要求。)
如若转载,请注明出处:http://www.wogjfts.com/product/55.html
更新时间:2026-11-21 00:56:34